אימות דו-שלבי במייל מוסיף שכבת הגנה לכניסה למערכת: אחרי הסיסמה, המערכת שולחת למייל של המשתמש קוד בן 6 ספרות, ורק אחרי הזנתו הכניסה מושלמת. כך גם מי שהשיג סיסמה לא ייכנס בלי גישה לתיבת המייל. דפדפן שאומת נזכר למשך מספר ימים שתבחרו (ברירת המחדל: 14), כך שהקוד לא נדרש בכל כניסה.
במערכות שנפתחו מאז 14/10/2026 האימות במייל כבר פעיל כברירת מחדל. המדריך מתאים גם לבדיקה או לשינוי של ההגדרה. מעדיפים לקבל את הקוד ב-SMS? ראו את המדריך אימות דו שלבי.
לפני שמפעילים
- לכל משתמש צריכה להיות כתובת מייל בשם המשתמש או בשדה User Email. מי שאין לו כתובת לא יוכל להיכנס (ראו "מוודאים שלכל משתמש יש כתובת מייל" בהמשך).
- ממשקים שמתחברים עם שם משתמש וסיסמה (סקריפטים, חיבורים חיצוניים) יפסיקו לעבוד כשהאימות פעיל. בדקו אותם קודם.
- עדכנו את המשתמשים: הקוד מגיע במייל תוך כחצי דקה, תקף ל-10 דקות, ושווה לבדוק גם בתיבת הספאם.
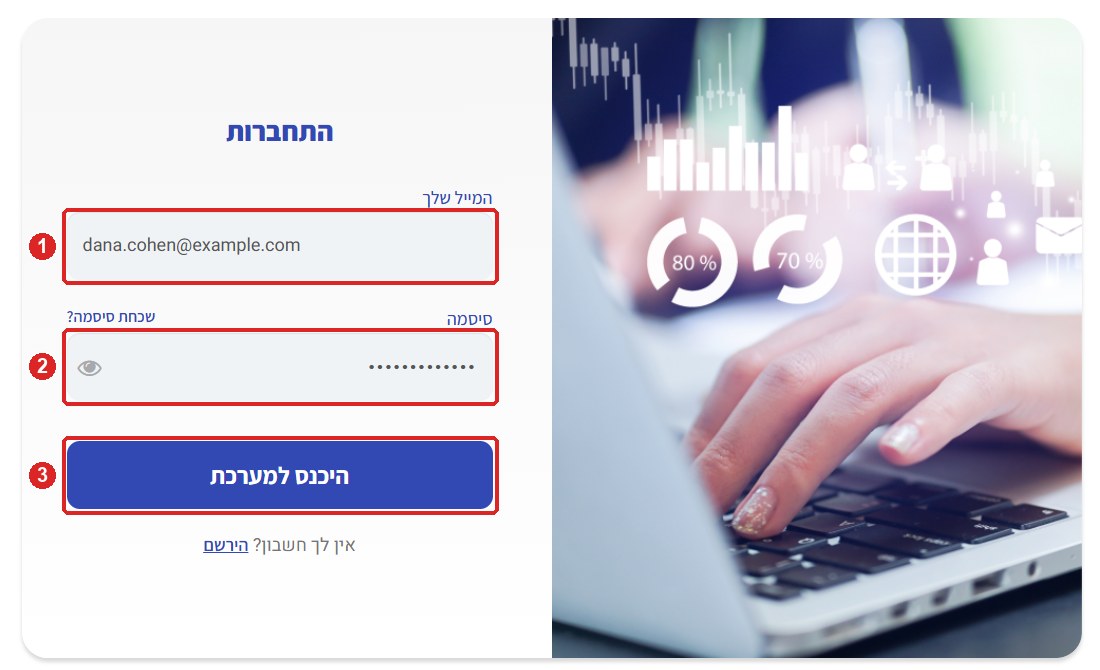
1. נכנסים למערכת
הזינו את המייל (1) והסיסמה (2) של מנהל המערכת (בדוגמה: dana.cohen@example.com) ולחצו היכנס למערכת (3).
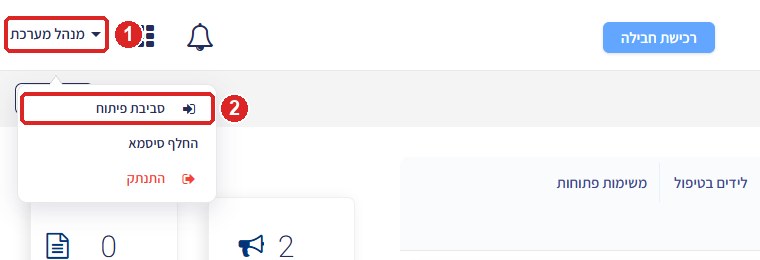
2. פותחים את סביבת הפיתוח
לחצו על השם שלכם בפינה השמאלית העליונה (1) ובחרו סביבת פיתוח (2). סביבת הניהול נפתחת בלשונית חדשה בדפדפן.
3. עוברים ל-Databases
בתפריט הצד של סביבת הניהול לחצו Databases.
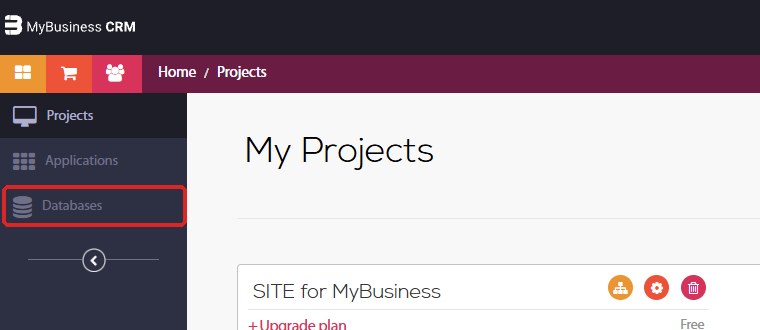
4. בוחרים את מסד הנתונים של המערכת
לחצו על הכרטיס DB for MyBusiness.
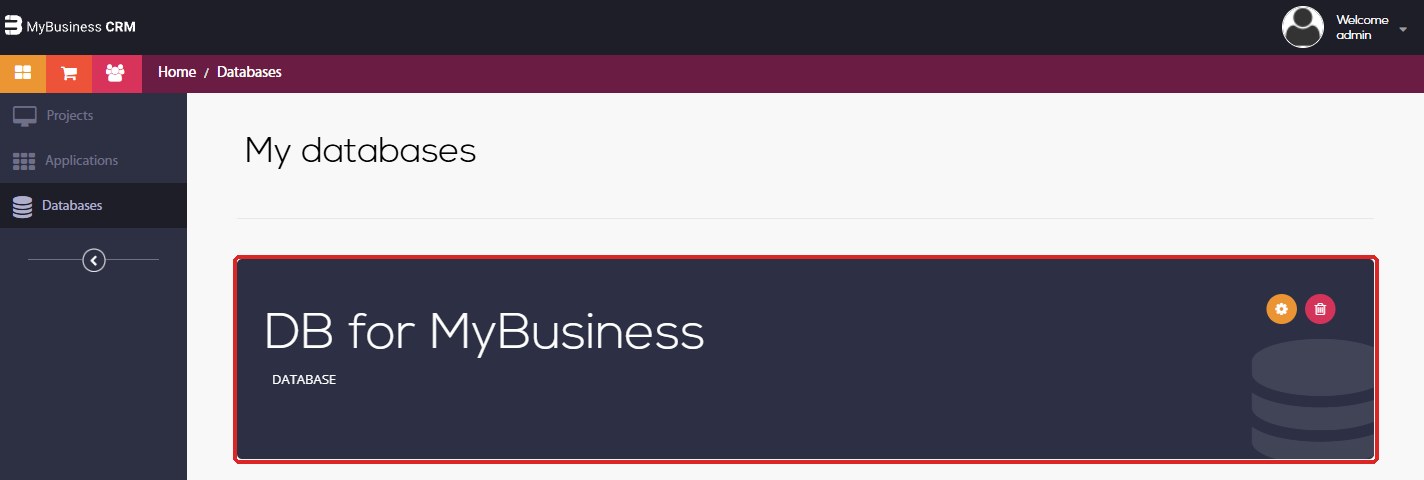
5. נכנסים ללשונית Security
בשורת הלשוניות העליונה לחצו Security (אבטחה).
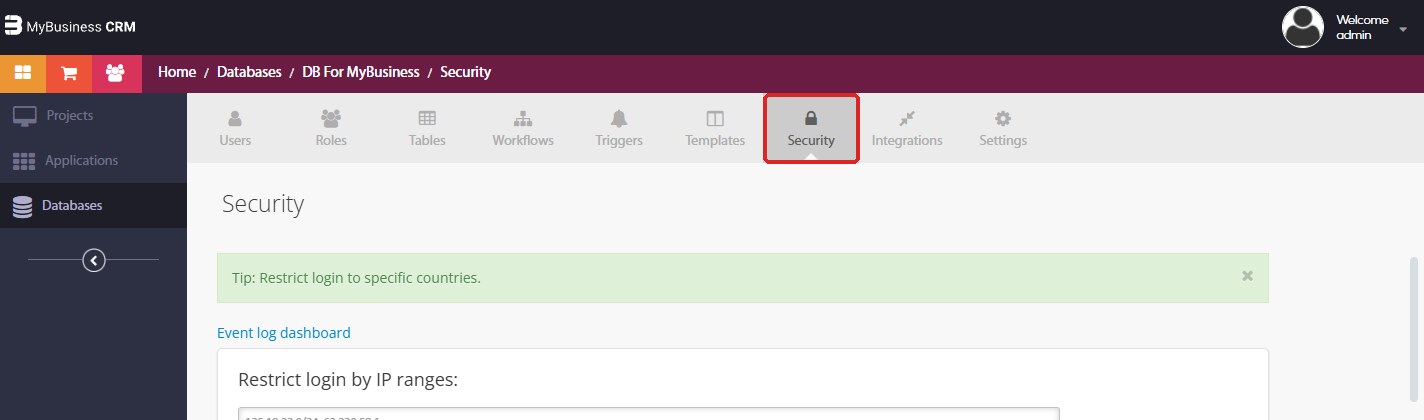
6. מגדירים את האימות הדו-שלבי
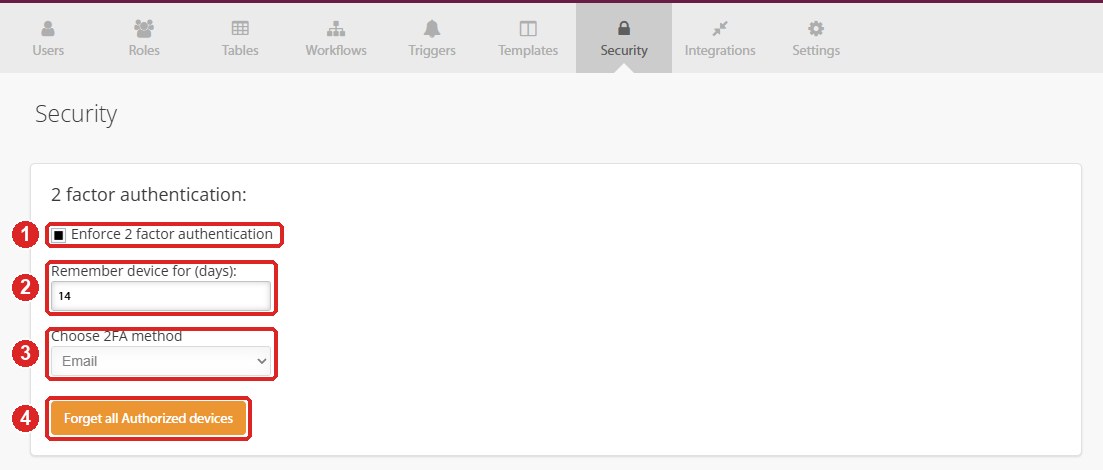
גללו לתיבה 2 factor authentication:
- Enforce 2 factor authentication — סמנו כדי להפעיל. ההגדרה חלה על כל משתמשי המערכת.
- Remember device for (days) — כמה ימים מחשב או דפדפן שכבר אומת לא יידרש לקוד שוב. ברירת המחדל 14; המינימום יום אחד.
- Choose 2FA method — בחרו Email. (בבחירת SMS יופיעו שדות נוספים: נוסח ההודעה, קידומת מדינה ומספר שולח.)
- Forget all Authorized devices — לא חלק מההגדרה; ראו "איפוס מכשירים מורשים" בהמשך.
7. שומרים
גללו לתחתית לשונית Security ולחצו Save. ההגדרה נכנסת לתוקף מיד, מהכניסה הבאה של כל משתמש.
שימו לב: אם הזנתם 0 ימים, הלחיצה הראשונה על Save רק מחזירה את השדה ל-1 ולא שומרת. לחצו Save פעם נוספת.
מוודאים שלכל משתמש יש כתובת מייל
הקוד נשלח לשדה User Email של המשתמש, ואם השדה ריק — לשם המשתמש (כשהוא כתובת מייל). משתמש שאין לו מייל באף אחד מהשניים לא יוכל להיכנס כל עוד האימות במייל פעיל.
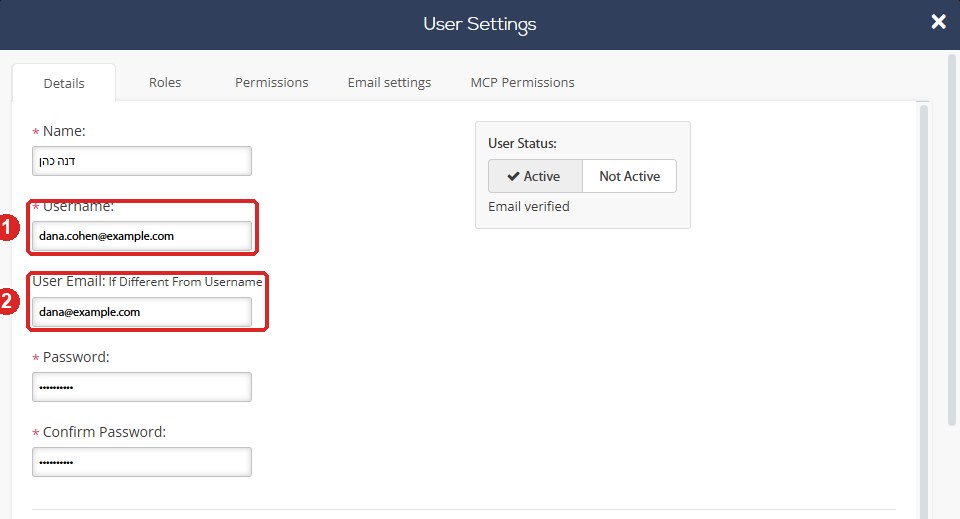
בסביבת הפיתוח לחצו Users, לחצו על העיפרון ליד המשתמש ועברו ללשונית Details. בדוגמה, שם המשתמש הוא dana.cohen@example.com (1), והקוד יישלח ל-dana@example.com שבשדה User Email (2). אחרי שינוי לחצו Apply בתחתית החלון.
מה המשתמשים יראו בכניסה
מסך הקוד
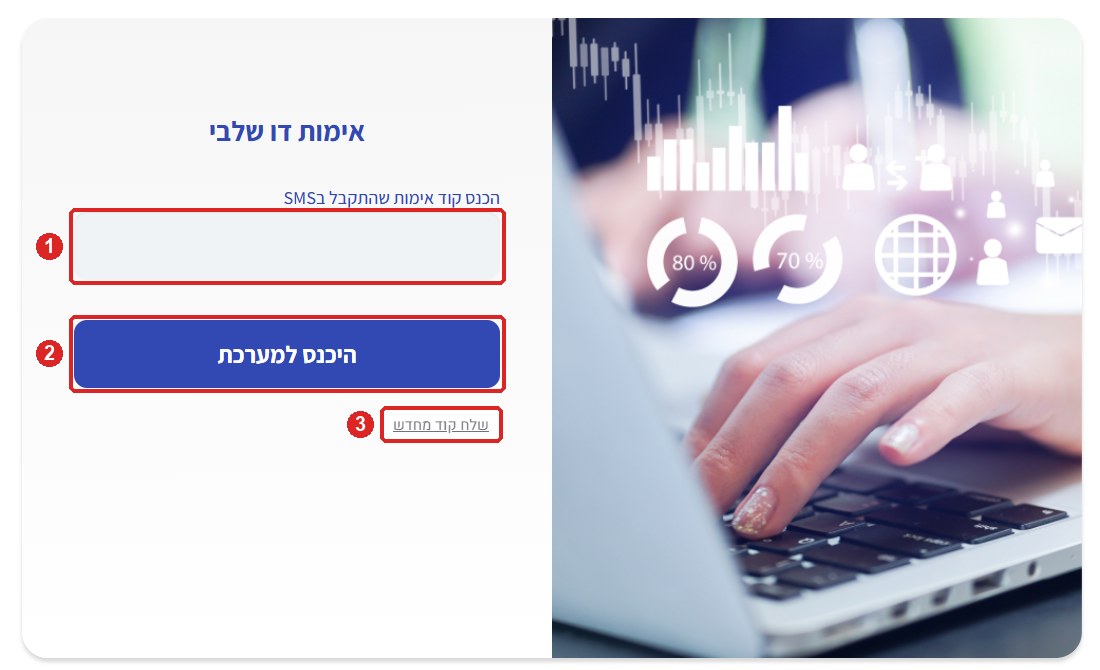
המשתמש מזין מייל וסיסמה כרגיל. אם הדפדפן לא אומת בתקופת הזכירה שהוגדרה, מוצג מסך אימות דו שלבי: מקלידים את הקוד (1) ולוחצים היכנס למערכת (2). שלח קוד מחדש (3) זמין אחרי דקה ושולח שוב את אותו קוד.
שימו לב: במסך כתוב "הכנס קוד אימות שהתקבל בSMS" גם כשהקוד נשלח במייל. זה הנוסח הקבוע של המסך, ולכן כדאי לעדכן את המשתמשים מראש.
המייל עם הקוד
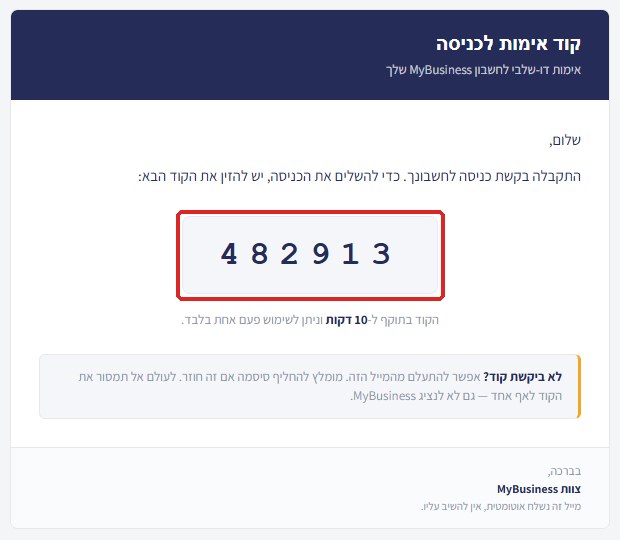
תוך כחצי דקה מגיע מייל מ-support@mybusiness.co.il בנושא קוד אימות דו שלבי (הכותרת בגוף המייל: "קוד אימות לכניסה"), ובו קוד בן 6 ספרות (בדוגמה: 482913). הקוד תקף ל-10 דקות ולשימוש אחד.
איפוס מכשירים מורשים
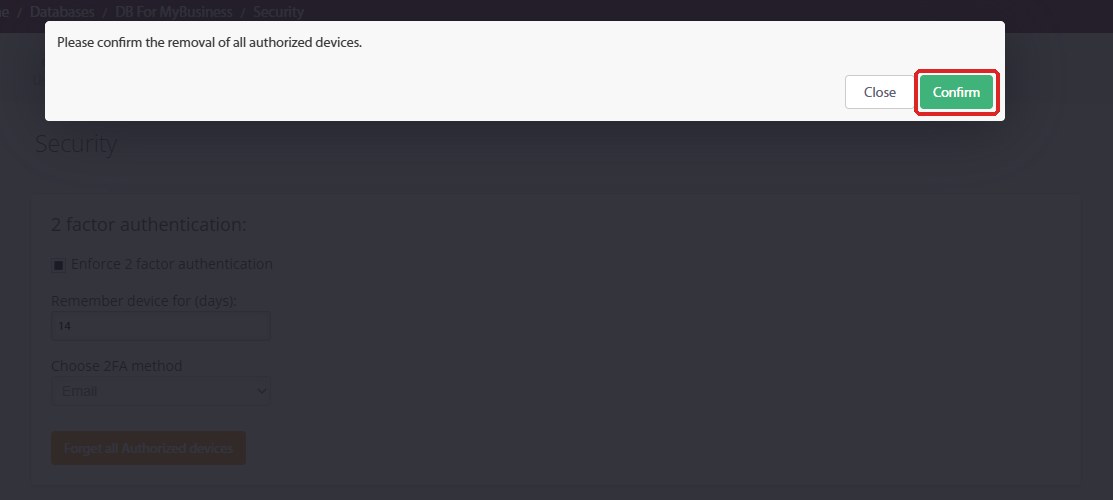
כשרוצים שכולם יאומתו מחדש (למשל אחרי עזיבת עובד או חשד לגישה לא מורשית): בלשונית Security לחצו Forget all Authorized devices ואז Confirm. כל המשתמשים יתבקשו להזין קוד בכניסה הבאה. גם קודים שנשלחו וטרם הוזנו מבוטלים.
שאלות נפוצות
המייל עם הקוד לא הגיע
חכו כחצי דקה ובדקו בתיבת הספאם. אם עדיין אין, לחצו "שלח קוד מחדש" (זמין אחרי דקה). בדקו בהגדרות המשתמש שהכתובת בשדה User Email (או שם המשתמש) נכונה.
מופיעה ההודעה Invalid _2fa.
הקוד שגוי, כבר נוצל, או שעברו יותר מ-10 דקות. נסו שוב עם הקוד הנכון, או היכנסו מחדש כדי לקבל קוד חדש.
מופיעה ההודעה Too many requests
היו יותר מ-10 ניסיונות ב-10 הדקות האחרונות. המתינו 10 דקות ונסו שוב. בזמן הזה גם קוד נכון לא יתקבל.
אפשר לפטור משתמש מסוים?
לא. ההגדרה חלה על כל המשתמשים במערכת. אין גם אפשרות לדרוש קוד בכל כניסה: תקופת הזכירה המינימלית היא יום אחד.
יש לנו ממשקים או סקריפטים שמתחברים עם שם משתמש וסיסמה
כשהאימות פעיל, כניסה כזו תקבל דרישה לקוד במקום חיבור. ממשק שרת צריך להתחבר עם מפתח ה-API של המערכת, או להשלים את שלב הקוד. בדקו את הממשקים לפני ההפעלה. חיבור MCP אינו מושפע.
פתחנו מערכת חדשה. האימות כבר פעיל?
כן. מערכות שנפתחו מאז 14/10/2026 מתחילות עם אימות במייל פעיל ו-14 ימי זכירה. מערכות קיימות לא שונו.
איך מבטלים?
בלשונית Security הסירו את הסימון מ-Enforce 2 factor authentication ולחצו Save. הביטול חל מהכניסה הבאה.
כל הכתובות והקודים במדריך הם לדוגמה בלבד.